Materiał cyfrowy ma wartość tylko wtedy, gdy wiadomo skąd pochodzi i co się z nim działo.
Informatyka śledcza nie polega wyłącznie na „szukaniu plików”. Istotne są sposób pozyskania danych, integralność kopii, zakres analizy, dokumentowanie czynności i możliwość odtworzenia toku pracy.
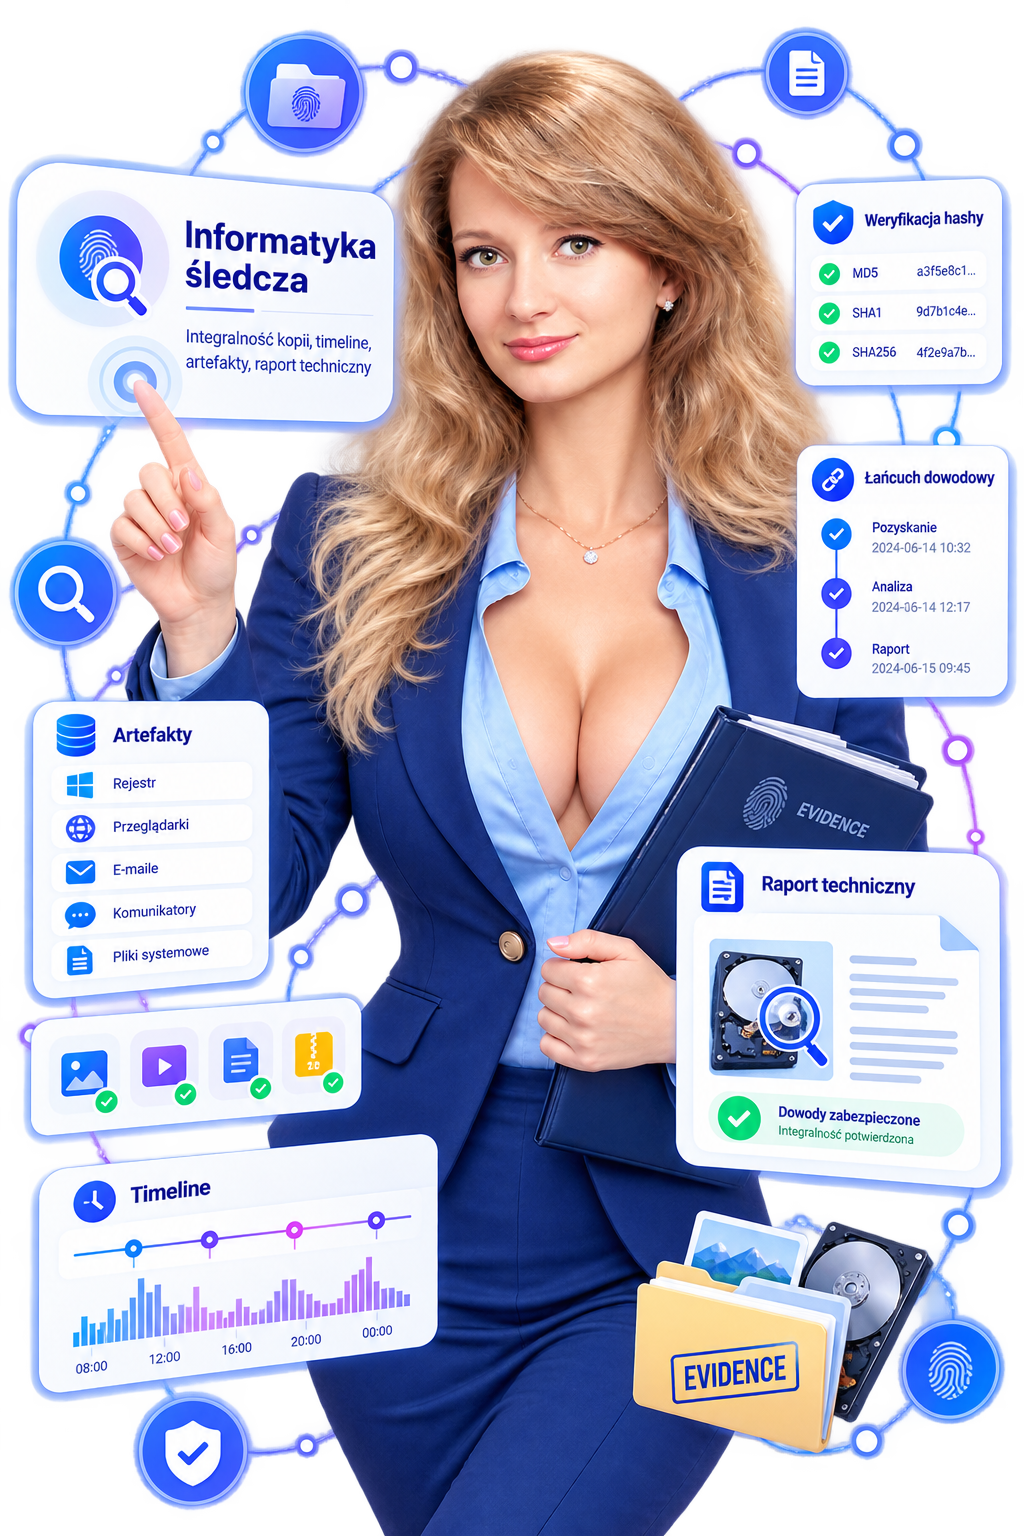
Analiza incydentów i zdarzeń cyfrowych.
Zakres może obejmować urządzenia końcowe, nośniki danych, kopie dysków, logi systemowe oraz inne materiały przekazane do konkretnego celu analitycznego.
- ustalenie chronologii zdarzeń;
- analiza aktywności użytkownika i artefaktów systemowych;
- wyszukiwanie określonych plików, fraz i metadanych;
- analiza usuniętych lub ukrytych danych, gdy są jeszcze dostępne;
- analiza logów i informacji z systemów bezpieczeństwa;
- wsparcie przy ocenie incydentów malware/ransomware;
- przygotowanie technicznego podsumowania ustaleń.
Kontrolowany proces pozyskania materiału.
W typowym scenariuszu materiał źródłowy jest dokumentowany, a analiza prowadzona na kopii, jeśli charakter sprawy i stan nośnika na to pozwalają.
Identyfikacja
Opis urządzenia, numerów seryjnych, źródła materiału i celu analizy.
Pozyskanie
Wykonanie kopii bitowej/logicznej adekwatnej do typu urządzenia i celu pracy.
Sumy kontrolne
Hash służy do wykazania, czy kopia lub plik uległy zmianie pomiędzy etapami procesu.
Dokumentacja
Rejestrowanie istotnych operacji, narzędzi, czasu i wniosków z analizy.
Przykładowe artefakty
Logowania, uruchamiane aplikacje, podłączane urządzenia, historia plików i wybrane informacje konfiguracyjne.
Czas utworzenia/modyfikacji, ścieżki, dokumenty, archiwa, miniatury i pozostałości po usuniętych danych — zależnie od stanu nośnika.
Dzienniki systemowe, zdarzenia uwierzytelniania, informacje EDR/AV, firewalli i innych systemów, jeżeli zostały zachowane.
Analiza nie tworzy danych, których już nie ma.
Jeżeli obszar został nadpisany, nośnik jest poważnie uszkodzony, dane są silnie zaszyfrowane bez dostępnego klucza albo wymagane logi nie były zbierane, nie zawsze możliwe jest uzyskanie oczekiwanej odpowiedzi.
Dlatego w sprawach potencjalnie dowodowych ważne jest szybkie zabezpieczenie urządzeń i ograniczenie dalszego użytkowania.
Zakres analizy powinien być zgodny z uprawnieniami i celem zlecenia. W przypadku materiału przeznaczonego do wykorzystania w postępowaniu sposób jego zabezpieczenia i wymagania dowodowe warto uzgodnić również z pełnomocnikiem prowadzącym sprawę.
Sposób wykonania kopii zależy od pytania, na które ma odpowiedzieć analiza.
Obraz bitowy
Kopia obejmująca dostępne sektory nośnika, użyteczna gdy potrzebna jest analiza systemu plików, danych usuniętych, metadanych i nieprzydzielonych obszarów.
Pozyskanie logiczne
Skupia się na dostępnych plikach i danych udostępnianych przez system lub aplikację. Bywa właściwe, gdy pełny obraz nie jest możliwy albo zakres analizy jest węższy.
Analiza „live”
W działającym systemie można pozyskać informacje ulotne, np. aktywne połączenia, procesy czy dane znajdujące się wyłącznie w pamięci. Jednocześnie każda czynność zmienia stan systemu, więc musi być uzasadniona i dokumentowana.
Chronologia często łączy pozornie niezależne ślady.
Znaczniki czasu plików, logi uwierzytelniania, historia przeglądarki, uruchamiane programy, podłączenia USB i zdarzenia systemowe mogą zostać zestawione w jedną oś czasu. Pozwala to weryfikować hipotezy dotyczące kolejności zdarzeń, ale wymaga uwzględnienia stref czasowych, zmian zegara i sposobu zapisu czasu przez konkretne źródło.
Oddzielamy obserwacje od interpretacji.
Raport powinien wskazywać źródło informacji, zastosowaną metodę, najważniejsze artefakty i ograniczenia analizy. Jeżeli wniosek jest interpretacją, a nie bezpośrednim faktem wynikającym z danych, powinno to być wyraźnie zaznaczone.
W przypadku analizy przeznaczonej do dalszego wykorzystania istotne jest także zachowanie materiałów roboczych, sum kontrolnych i wersji narzędzi umożliwiających odtworzenie procesu.
Stacje robocze i laptopy
Systemy Windows, Linux i macOS mogą pozostawiać odmienne zestawy artefaktów. Zakres zależy od wersji systemu, ustawień i dostępności danych.
Nośniki zewnętrzne
Dyski USB, karty i inne urządzenia mogą dostarczać zarówno właściwych plików, jak i informacji o tym, kiedy oraz w jakim kontekście były używane.
Incydenty bezpieczeństwa
Analiza hosta jest często łączona z logami z infrastruktury: EDR, poczty, VPN, firewalli, usług katalogowych i systemów chmurowych.