Usunięcie pliku nie oznacza usunięcia danych.
Kosz systemowy, szybkie formatowanie czy usunięcie partycji zwykle nie są metodami sanitacji nośnika. Prawidłowy sposób zależy od technologii urządzenia, poziomu poufności informacji i tego, czy sprzęt ma zostać ponownie użyty, przekazany dalej czy wycofany.
Nośnik może zachować więcej niż pokazuje system operacyjny.
Po logicznym usunięciu plików część danych może nadal znajdować się w obszarach, które nie zostały nadpisane. W SSD i pamięciach flash dodatkowo działają mechanizmy kontrolera, takie jak mapowanie bloków i wear leveling, dlatego proste wielokrotne nadpisywanie nie zawsze jest najlepszą metodą.
HDD
W zależności od wymagań możliwe jest kontrolowane nadpisanie, komendy sanitizujące wspierane przez urządzenie lub fizyczne zniszczenie nośnika.
SSD / flash
Preferowane są mechanizmy sanitacji właściwe dla urządzenia, w tym bezpieczne operacje erase/sanitize lub kryptograficzne usunięcie klucza, jeśli architektura na to pozwala.
Nośniki uszkodzone
Jeżeli urządzenie nie przyjmuje poleceń lub nie można zweryfikować wyniku sanitacji, wymagane może być fizyczne zniszczenie odpowiednich komponentów.
Najpierw pytamy, co ma się stać z urządzeniem.
Metoda powinna uniemożliwiać odzyskanie poprzednich danych przy zachowaniu urządzenia do dalszej pracy.
Wymaga wyższego poziomu pewności, dokumentacji i weryfikacji, że pozostałości danych nie będą dostępne dla kolejnego właściciela.
Dla nośników niesprawnych lub danych szczególnie wrażliwych właściwą metodą może być fizyczne zniszczenie komponentów przechowujących informacje.
W środowisku firmowym proces sanitacji powinien określać identyfikator nośnika, zastosowaną metodę, wynik weryfikacji, datę i osobę odpowiedzialną. Pozwala to powiązać operację z procesem wycofania sprzętu i polityką bezpieczeństwa.
Sanitacja powinna zakończyć się sprawdzeniem rezultatu.
Samo uruchomienie polecenia nie daje pełnej informacji o jego skuteczności. W zależności od urządzenia i metody można weryfikować status operacji, wykonywać próby odczytu kontrolnego, sprawdzać konfigurację szyfrowania lub potwierdzać fizyczne zniszczenie elementów przechowujących dane.
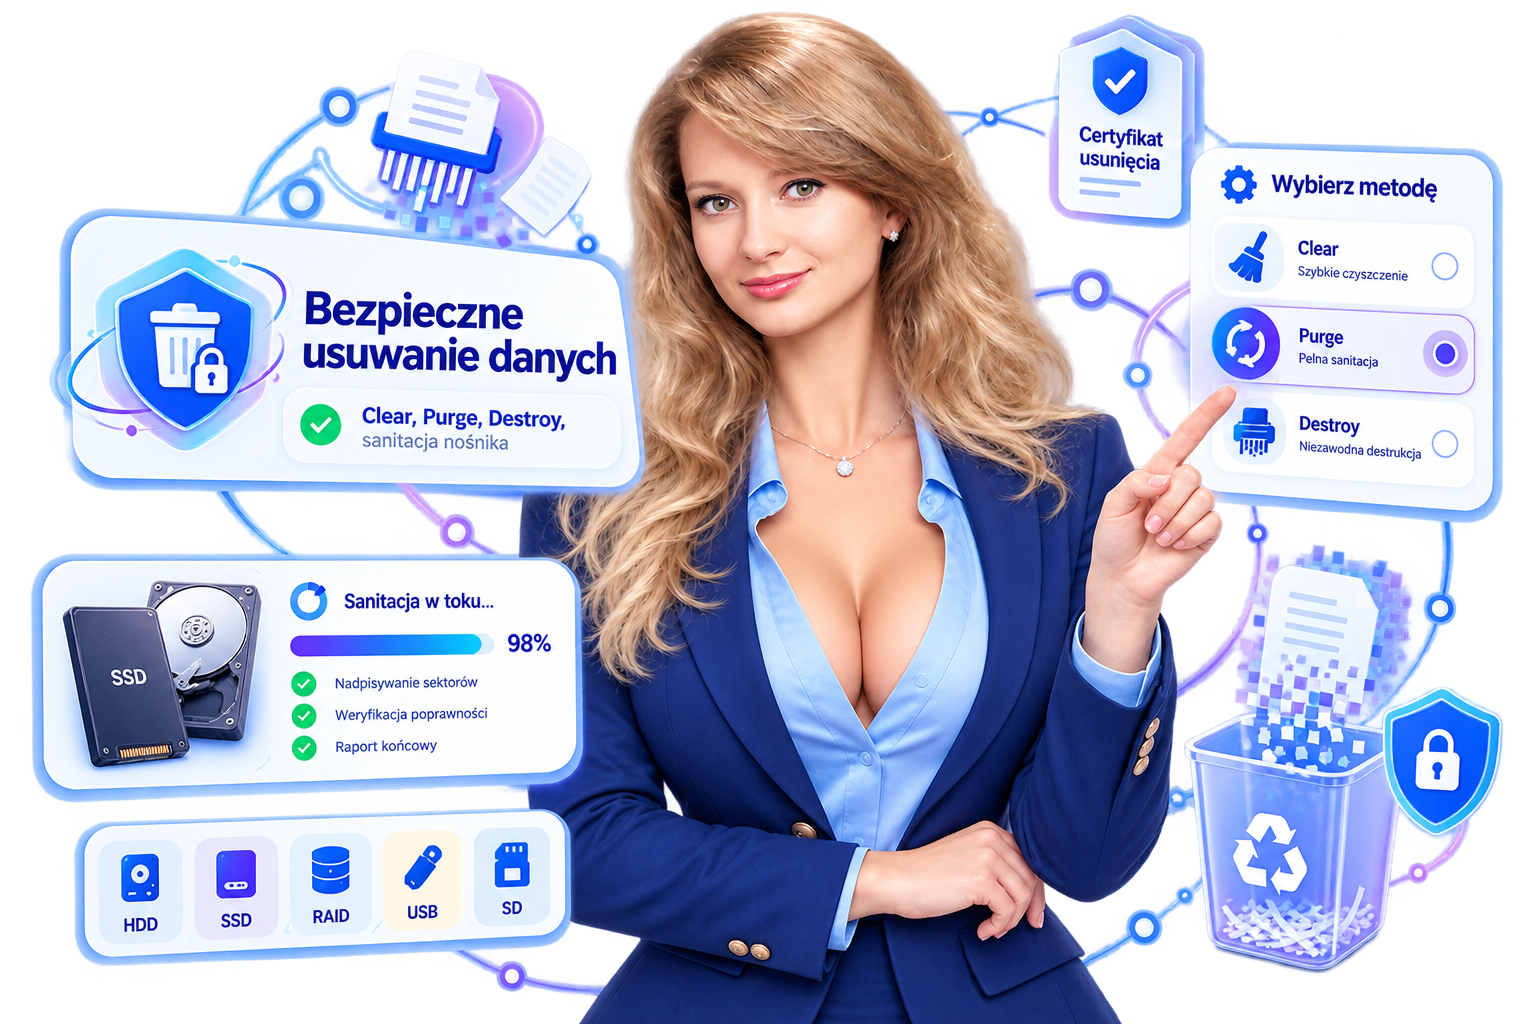
Clear
Usunięcie danych w sposób odpowiedni do ponownego użycia w kontrolowanym środowisku, z wykorzystaniem metod logicznych właściwych dla nośnika.
Purge
Silniejsza sanitacja wykorzystująca mechanizmy urządzenia, np. sanitize/secure erase lub kryptograficzne usunięcie klucza, gdy spełnione są odpowiednie warunki.
Destroy
Fizyczne zniszczenie medium lub komponentów przechowujących dane, stosowane gdy urządzenie nie będzie ponownie używane albo nie można wiarygodnie wykonać sanitacji logicznej.
Crypto erase może być bardzo szybkie, ale musi opierać się na prawidłowo działającym szyfrowaniu.
Jeżeli wszystkie dane na nośniku są skutecznie szyfrowane, a klucz kryptograficzny można bezpiecznie zniszczyć, usunięcie klucza może sprawić, że pozostała zawartość stanie się nieczytelna. Przed zastosowaniem tej metody trzeba jednak potwierdzić architekturę szyfrowania i sposób zarządzania kluczami.
Brak dostępu oznacza również brak możliwości potwierdzenia nadpisania.
Jeżeli SSD, telefon, pamięć flash lub HDD nie przyjmuje poleceń, samo założenie, że „dane i tak są niedostępne”, nie jest sanitacją. W takich przypadkach bezpieczniejsze może być zniszczenie fizycznego medium albo pamięci, zależnie od urządzenia.